Le ZTNA entreprise (Zero Trust Network Access) remplace la logique « une fois connecté au VPN, vous êtes dans le réseau » par une règle plus stricte : chaque utilisateur n'accède qu'à l'application dont il a besoin, après vérification de son identité et de son appareil. Face au travail hybride, au cloud et aux failles qui touchent les équipements d'accès, ce modèle devient une vraie alternative au VPN classique.
ZTNA, c'est quoi exactement ?
Le ZTNA est une approche d'accès distant fondée sur le principe du Zero Trust : ne jamais faire confiance par défaut, toujours vérifier. Au lieu d'ouvrir l'accès à tout un réseau, il donne un accès à une application précise, pour un utilisateur précis, dans un contexte précis.
Concrètement, le système vérifie qui se connecte, depuis quel appareil, et s'il a le droit d'utiliser cette application. Si une condition change, l'accès peut être coupé.
Pourquoi le VPN montre ses limites ?
Le VPN a rendu de grands services. Mais il a été conçu à une époque où les applications étaient dans l'entreprise et les employés au bureau. Son principe : une fois authentifié, l'utilisateur obtient un accès au réseau, parfois très large.
Ce modèle pose trois problèmes :
- Un accès trop large : un compte compromis peut se déplacer dans le réseau interne.
- Une expérience lourde : tout le trafic passe par un point central, ce qui ralentit les applications cloud.
- Une cible de choix : les passerelles VPN et pare-feu exposés sur internet sont régulièrement visés, comme nous l'expliquons dans notre article sur les failles critiques des pare-feu d'entreprise.
Des analystes l'ont dit sans détour. Selon un article de Dark Reading de 2022, Neil MacDonald, analyste chez Gartner, qualifiait le VPN de « simple pansement sur un modèle de sécurité réseau fondamentalement défaillant ». Andrew Rafla, de Deloitte, résumait l'écart ainsi : le VPN donne un accès au niveau du réseau, alors que le ZTNA limite l'utilisateur à des applications précises.
ZTNA ou VPN : quelles différences concrètes ?
Critère | VPN classique | ZTNA |
|---|---|---|
|
Niveau d'accès |
Réseau (souvent large) |
Application précise |
|
Vérification |
À la connexion |
Continue, selon identité et appareil |
|
Déplacement latéral |
Possible si le compte est volé |
Fortement limité |
|
Applications cloud |
Trafic souvent détourné vers le siège |
Accès plus direct |
|
Mise en place |
Simple, connue des équipes |
Demande de cartographier les applications |
Où en sont les entreprises ?
Les chiffres publics récents sont rares. Une enquête de 2022 (Sapio Research pour Banyan Security, relayée par Dark Reading) indiquait qu'environ 90 % des organisations utilisaient encore des VPN et que moins d'un tiers avaient lancé ou prévu un projet ZTNA. Le coût était cité par 62 % des répondants comme frein. Ces données ont quatre ans : prenez-les comme un point de départ, pas comme une photo de 2026.
Ce qu'on peut retenir : la migration est un chemin progressif, rarement un grand soir.
Comment migrer vers le ZTNA sans bloquer vos équipes ?
La bonne approche consiste à avancer par étapes, en commençant par ce qui apporte le plus de gain de sécurité.
- Cartographier les applications et savoir qui s'en sert réellement.
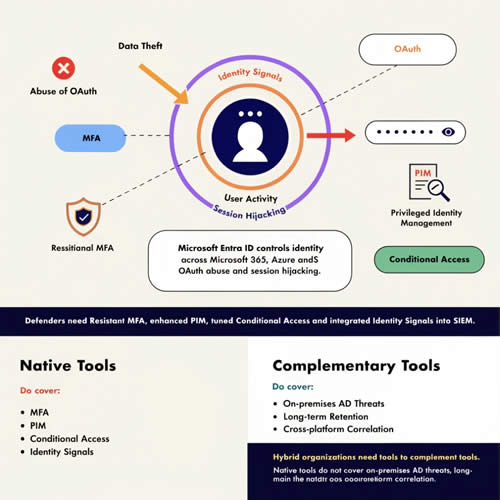
- Fiabiliser l'identité : MFA partout, comptes propres, droits à jour. Notre article sur Microsoft Entra ID et l'identité numérique détaille ce socle, et celui sur les comptes de service et la MFA les erreurs fréquentes.
- Choisir un premier périmètre : par exemple les applications les plus sensibles ou les prestataires externes.
- Faire cohabiter ZTNA et VPN le temps de la transition.
- Mesurer et ajuster : journaux d'accès, retours des utilisateurs, règles trop strictes ou trop souples.
Pour voir comment un éditeur traduit ces principes en solution, lisez notre article sur Cisco Secure Access, VPN et Zero Trust. Côté retours de terrain, la conférence Cloudflare à Madagascar a rappelé le même principe : un périmètre réseau classique ne correspond plus à la réalité.
Le ZTNA règle-t-il tout ?
Non. Le ZTNA réduit la surface d'attaque, mais il ne remplace ni la mise à jour des équipements, ni la surveillance, ni la formation des équipes. C'est une brique d'une stratégie plus large, pas une solution miracle.
Comment NextHope accompagne votre passage au Zero Trust
Chez NextHope Madagascar, nous commençons par un état des lieux : qui accède à quoi, avec quels outils, et quelles failles existent aujourd'hui. À partir de là, nous construisons une feuille de route réaliste, adaptée à la taille de l'entreprise, avec des partenaires comme Cisco, Fortinet ou Cloudflare. Vous voulez savoir si votre VPN actuel est un risque ? Contactez notre équipe pour un audit de vos accès.
Foire aux questions
Quelle est la différence entre ZTNA et VPN ?
Le VPN ouvre un accès au réseau, le ZTNA ouvre un accès à une application précise après vérification de l'identité et du contexte.
Faut-il supprimer son VPN pour passer au ZTNA ?
Pas forcément tout de suite. Beaucoup d'entreprises font cohabiter les deux pendant la transition, puis réduisent l'usage du VPN application par application.
Le ZTNA est-il adapté aux PME ?
Oui, à condition de commencer petit : quelques applications sensibles et une bonne gestion des identités suffisent pour un premier gain de sécurité.
Le ZTNA ralentit-il les utilisateurs ?
Au contraire, l'accès direct aux applications cloud évite souvent le détour par un point central. Le résultat dépend toutefois de la solution et de sa configuration.
Par où commencer ?
Par l'identité : MFA généralisée, droits revus, comptes inutiles supprimés. Sans ce socle, le ZTNA perd son intérêt.
Ranarison Tsilavo, CEO de NextHope Madagascar
Depuis plus de dix ans, Ranarison Tsilavo pilote NextHope Madagascar avec une conviction simple : les entreprises malgaches et de la région Océan Indien méritent des infrastructures IT aussi solides que celles des grands groupes internationaux. Sous sa direction, l'équipe NextHope accompagne aujourd'hui ses clients dans la modernisation de leurs accès distants et leur passage au Zero Trust. Retrouvez son actualité et ses prises de position sur son profil LinkedIn.